








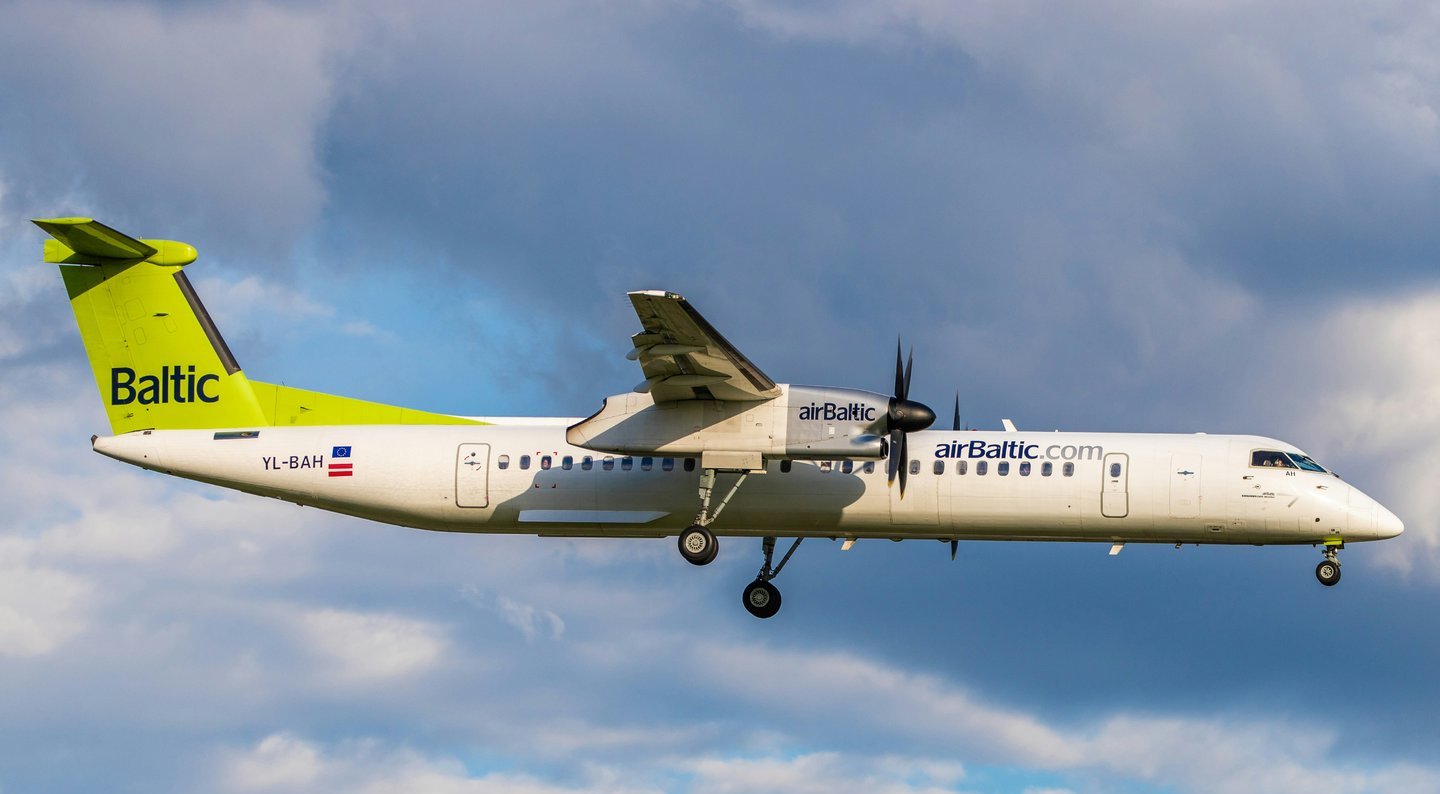
Pasak oro linijų bendrovės, jos pačios IT sistemos nenukentėjo.
Šiuo metu turimais duomenimis, incidentas buvo susijęs su 618 tūkst. keleivių, kurie į bendrovės „airBaltic“ skrydžius internetu registravosi nuo 2026 m. liepos 18 d. iki lapkričio 12 d., rezervacijų (PNR).


IT paslaugų teikėjo sistemose buvo gauta neteisėta prieiga prie keleivių vardų, pavardžių, rezervacijų numerių ir skrydžių informacijos. Mokėjimo duomenys, kelionės dokumentų duomenys ir kita neskelbtina informacija per šį incidentą atskleisti nebuvo. „airBaltic“ pažymi, kad kol kas nėra požymių, jog duomenys būtų neteisėtai naudojami.
Nustačiusi incidentą, „airBaltic“ bendradarbiauja su paslaugų teikėju, siekdama suvaldyti padėtį ir sumažinti riziką nukentėjusiems keleiviams. Incidento aplinkybių tyrimas tęsiamas.
Daliai rezervacijų apribota registracija internetu
Maždaug 11,8 tūkst. paveiktų rezervacijų yra susijusios su dar neįvykusiais skrydžiais. Tyrimui tęsiantis šis skaičius gali būti tikslinamas.
Siekdama apsaugoti galiojančias rezervacijas nuo neteisėtos prieigos ir pakeitimų, „airBaltic“ prevenciškai išjungė paveiktų rezervacijų valdymo ir registracijos į skrydžius internetu funkciją. Šių rezervacijų turėtojai į skrydžius gali nemokamai užsiregistruoti oro uoste.
Keleiviams, kurie nuo 2026 m. liepos 18 d. iki lapkričio 12 d. nesiregistravo į skrydžius internetu, rezervacijų valdymo ir registracijos internetu funkcijos veikia įprastai.
Bendrovės „airBaltic“ teigimu, skrydžiai vykdomi pagal tvarkaraštį, o visi keleiviai gali keliauti kaip planavę.
Keleivius ragina saugotis apgaulingų pranešimų
Nors kol kas nėra požymių, kad nutekėję duomenys būtų panaudoti sukčiavimo tikslais, ši informacija gali būti panaudota siunčiant apgaulingus pranešimus, neva gautus iš „airBaltic“ ar kitų kelionių paslaugų teikėjų, taip pat mėginant prisijungti prie rezervacijų ir jas pakeisti.
Praėjus kelioms dienoms po kelionės, prieiga prie rezervacijos internetu išjungiama ir rezervacijos informacija tampa nebepasiekiama. Tačiau galiojančių rezervacijų atveju ši prieiga išlieka aktyvi.
Todėl „airBaltic“ ragina keleivius būti atsargiems gavus netikėtų elektroninių laiškų, SMS žinučių ar skambučių dėl skrydžių rezervacijų, įskaitant pranešimus, kuriuose siūloma sumokėti kompensaciją ar grąžinti už skrydį sumokėtus pinigus.
„airBaltic“ ir IT paslaugų teikėjas apie incidentą informavo atitinkamas priežiūros institucijas, įskaitant Latvijos kibernetinių incidentų prevencijos instituciją CERT.LV. Bendradarbiaudama su paslaugų teikėju ir atsakingomis institucijomis, oro linijų bendrovė toliau vertina incidento poveikį. „airBaltic“ pabrėžia, kad keleivių duomenų saugumas jai yra prioritetas.
Keleiviai, turintys klausimų dėl duomenų saugumo pažeidimo, gali kreiptis į „airBaltic“ duomenų apsaugos specialistą elektroninio pašto adresu [email protected].


