









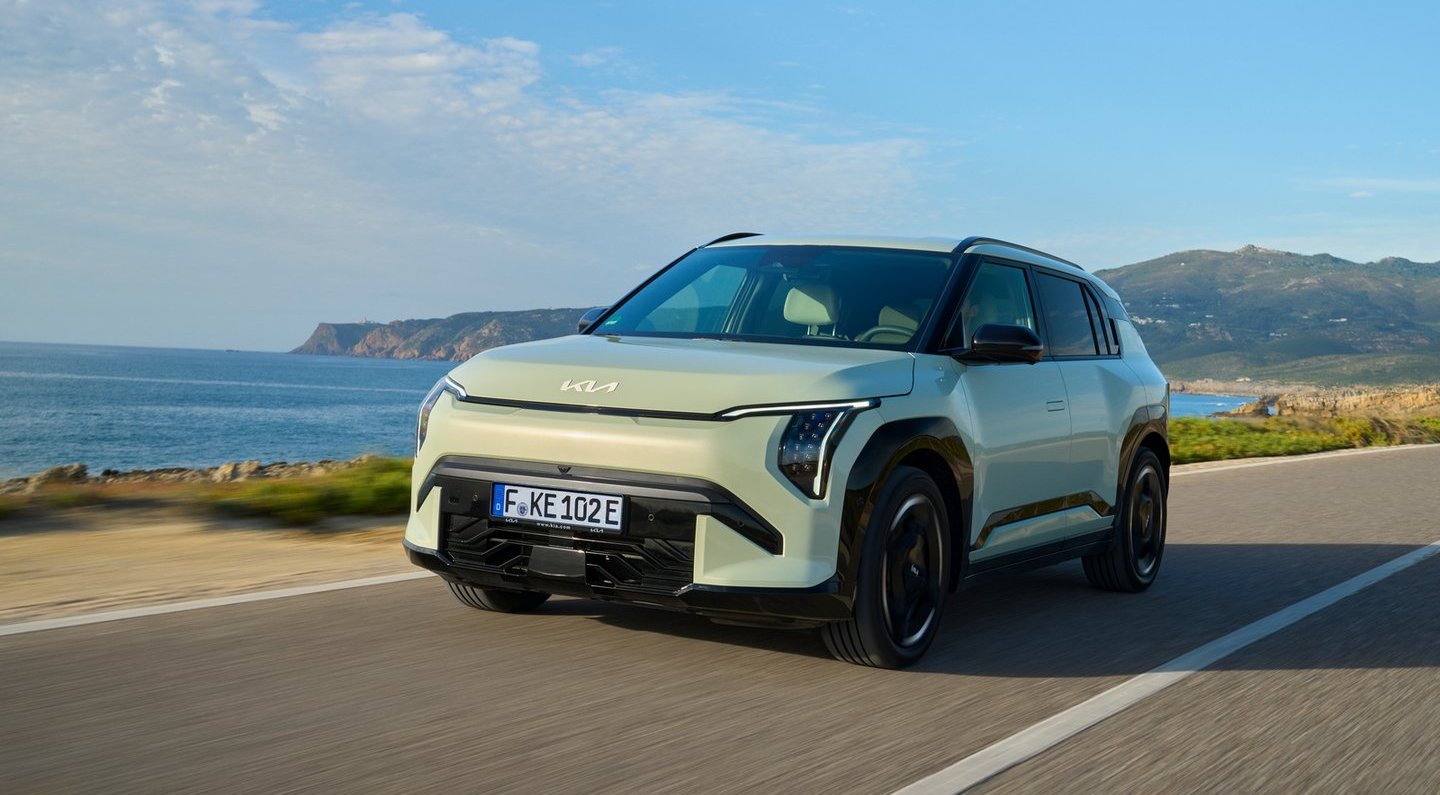
Taip elektromobilis tampa patogiu mūsų laikų pagalbininku, bet tuo pačiu – ir potencialia kibernetinių grėsmių auka. Ar šis pavojus rimtas?


Straipsnio autorius – Dainius Jakas.

Prijungtų automobilių dilema
Jeigu domitės naujais automobiliais, tikriausiai esate matę reklamų, kuriose gamintojai pabrėžia, kad jų siūlomi automobiliai yra prijungti. Ne – ne fiziškai prie kokio įrenginio, o nuolat susieti belaidžiu interneto ryšiu (angl. connected cars). Lygiai kaip išmanusis telefonas, galintis bet kurią akimirką prisijungti prie interneto.
Ką reiškia automobiliui būti prijungtam? Šiuolaikinis elektromobilis renka duomenis apie vairuotojo pasirenkamus maršrutus, jo mėgstamas įkrovimo stoteles, jose praleidžiamą laiką, įkrovimo galią ir kitus parametrus, techninę automobilio būklę, netgi tai, kaip dažnai naudojate klimato kontrolę ar su kuo susiejote automobilio informacijos ir pramogų sistemą. Ši informacija apdorojama milžiniškuose gamintojų duomenų centruose ir naudojama ne tik siekiant pagerinti vairavimo patirtį, bet ir programinės įrangos atnaujinimams, gedimų diagnostikai ar net personalizuotai reklamai.
Remiantis žinomos vadybos konsultacijų įmonės „McKinsey & Company“ tyrimu, 2030 m. vienas automobilis per valandą generuos iki 25 GB duomenų. Tačiau ar visuomet žinome, kur keliauja šie duomenys ir kas prie jų turi prieigą? Ar jie saugūs?
Kibernetinio saugumo iššūkiai – ne teorija
Dar 2015 m. visame pasaulyje nuskambėjo vienas garsiausių šio žanro incidentų: programišiams pavyko nuotoliniu būdu perimti „Jeep Cherokee“ valdymą ir išjungti jo variklį greitkelyje. Tiesa, šiandien gamintojai skiria daug išteklių tokių spragų paieškai ir jų ištaisymui, tačiau, tiek įsilaužėlių vaizduotė, tiek prijungtų automobilių skaičius nuolat auga.
Ar tai reiškia, kad jau rytoj kažkas galbūt „nulauš“ jūsų elektromobilį ir išvažiuos juo? Nebūtinai, bet programinio kodo kiekis elektromobiliuose nuolat auga, sistemų daugėja, jos darosi vis sudėtingesnės ir geba atlikti vis daugiau fizinių funkcijų – nuo nuotolinio užrakinimo iki variklio paleidimo ar, netgi, vairavimo.
Taip pat daugėja ir įrenginių, susietų su automobilio funkcijomis. Štai naujausius „Kia“ elektromobilius su skaitmeninio rakto funkcija savininkas gali atrakinti ir užvesti net išmaniuoju laikrodžiu. Šią funkciją jis taip pat gali suteikti kitam žmogui, todėl, net ir teoriškai, galimybė išnaudoti paliktas spragas visada egzistuoja, o gamintojai nuolat privalo kelti saugumo kartelę.
Nemažos dalies modernių elektromobilių, tokių kaip „Kia EV3“, „Tesla Model S“, „BMW iX“ ar daugelio kitų klimato kontrolę jų savininkai gali valdyti net sėdėdami namuose ant sofos. Tai patogu, jei norima nustatyti išankstinį pašildymą šaltą rytą, bet kartu tai įpareigoja gamintojus užtikrinti saugius ryšio kanalus. Kaip tai vyksta?
Nuolatinis darbas
Atsparumą įsilaužimams gamintojai tikrina ir tobulina įvairiausiais būdais. „Tesla“, didžiuodamasi išmokiusi rinką naudoti nuotolinius automobilio programinės įrangos atnaujinimus, ne kartą kvietė saugumo specialistus ieškoti silpnųjų vietų mainais į solidžius atlygius ar net dovanojo už atrastas spragas automobilį. BMW, „Ford“, „Honda“, „Kia“ ir dalis kitų gamintojų yra automobilių kibernetinio saugumo aljanso „Auto-ISAC“ nariai – čia nuolat dalijamasi bendrai renkama informacija apie grėsmes ir gerąsias praktikas.
Be to, gamintojai buria kompetentingas kibernetinio saugumo specialistų komandas, kurios rūpinasi ne tik kasdieniu sistemų saugumu, bet ir atitikimu kiekvieno regiono vietiniams reglamentams. Pavyzdžiui, Pietų Korėjos gamintoja „Kia“ Europoje turi CSMS (angl. Cybersecurity Management System) atitikties sertifikatą, atitinkantį Jungtinių Tautų Europos ekonominės komisijos reglamentą UNECE R155. Tai leidžia automatiškai gauti kibernetinio saugumo įvertinimą ES rinkose ir patvirtina, kad gamintojas atsakingai valdo rizikas, testuoja ir audituoja sistemas nuo pat jų kūrimo pradžios iki eksploatacijos.
Ne mažiau svarbu ir tai, kad Europoje veiklą vykdantys gamintojai privalo itin atsakingai tvarkyti vartotojų duomenis – aiškiai ir skaidriai informuoti, kur ir kaip šie bus naudojami (taip pat ir automobilių duomenys – VIN, telematikos būsena, buvimo vieta ir pan.), bei laikytis Bendrojo duomenų apsaugos reglamento (BDAR).
„Volkswagen“ investuoja į centralizuotas apsaugos sistemas, BMW taiko specialias ugniasienes ir atskiras saugumo testavimo programas. Visgi, net ir moderniausi sprendimai nėra šimtaprocentinė garantija – paskutinis apsaugos barjeras visada išlieka vartotojo budrumas.
Neatverkime durų patys
Gamintojai stengiasi mus apsaugoti, bet ką reikėtų daryti ir ko nedaryti elektromobilių savininkams?
Kaip jau minėjau, elektromobiliai – tikri kompiuteriai ant ratų, tad jiems itin svarbu laiku gauti programinės įrangos atnaujinimus. Beje, pažangūs prijungti modeliai šį procesą taip pat atlieka nuotoliniu būdu, tad primygtinai rekomenduojama tiesiog neuždelsti ir reguliariai diegti atkeliaujančius saugumo naujinimus.
Mano asmeninė taisyklė – automobilių programėles diegiu tik iš patikimų šaltinių, vengiu trečiųjų šalių priedų, kurių gamintojų reputacija kelia abejonių. Dviejų veiksnių autentifikacija? Visur ir visada, jei tik tokia galimybė siūloma.
Žinoma, nereikėtų pamiršti ir elementarios skaitmeninės higienos: slaptažodžius keisti reguliariai, o jei naudojatės nuotoliniu valdymu – įsitikinti, kad ryšys šifruojamas. Taip pat nereikėtų jungti savo automobilio prie viešai aptikto „Wi-Fi“ tinklo, kurio pavadinimas – „Saugusryšystikrainėrapavojaus“.
Pasikeitę telefoną ir susieję jį su automobiliu, būtinai atjunkite senąjį. Taip pat periodiškai peržiūrėkite programėlių prieigos teises. Nerekomenduojama dalytis automobilio paskyra su keliais žmonėmis, ypač jei toks dalijimasis suteikia kitam vairuotojui labai daug teisių.
Tokių pačių atsargumo principų laikykitės naudodamiesi ir konkretaus modelio ar gamintojo siūlomomis paslaugomis, kurios skirtos nuotoliniam komfortui ar įkrovimo valdymui. Jos veikia puikiai, jei tik mes patys nepaverčiame savo paskyrų „atviromis durimis“. Būkime sąmoningi, atsakingi ir pasiruošę ne tik dabarties, bet ir ateities iššūkiams.
Patiko straipsnis? Užsiprenumeruokite mūsų naujienlaiškį ir gaukite svarbiausias dienos naujienas bei įdomiausius straipsnius kiekvieną darbo dieną 11 val. Tiesiai į Jūsų el. paštą!


