












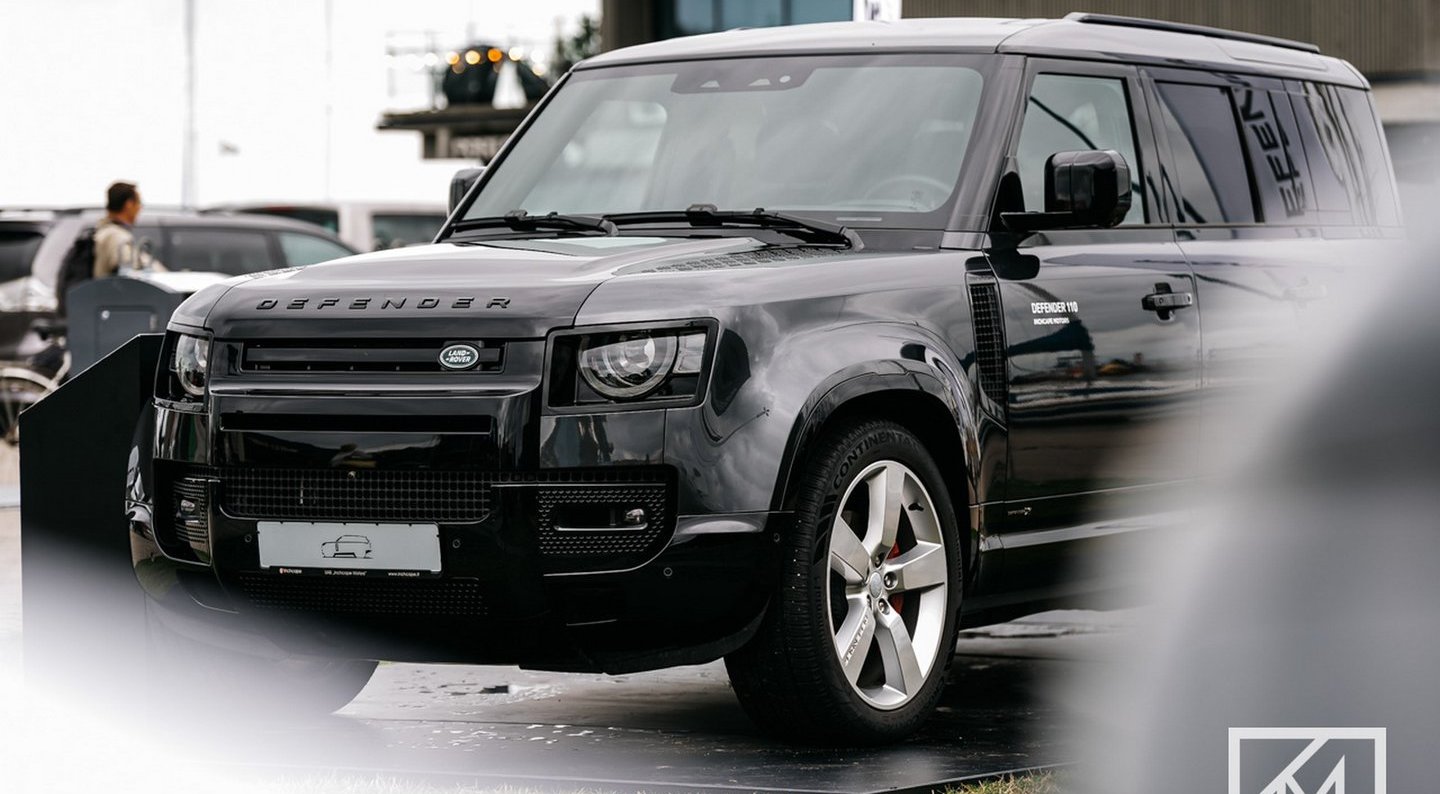

Dienraščio „The New York Times“ atliktas tyrimas nurodo, šis išpuolis, paralyžiavęs automobilių gamybą ne tik Didžiojoje Britanijoje, bet ir Slovakijoje, Indijoje bei Brazilijoje, laikomas vienu rimčiausių incidentų Europos automobilių pramonės istorijoje.


Daugiau naujienų iš automobilių pasaulio galite perskaityti „Automobilių naujienos“ rubrikoje.


Žmogiškasis faktorius ir milijardiniai nuostoliai
Kibernetinė ataka prasidėjo 2025 m. rugpjūčio 31 d., o jau rugsėjo 1-ąją bendrovės veikla buvo visiškai paralyžiuota. Nitros mieste (Slovakija) esanti gamykla dėl šio išpuolio neveikė maždaug penkias savaites.
Kaip piktadariams pavyko įveikti apsaugos sistemas? Pasirodo, jie neieškojo spragų programinės įrangos kode, o pasinaudojo pačiais darbuotojais.
Remiantis turima informacija, įsilaužėliai paskambino bendrovės darbuotojams, apgaule išgavo prisijungimo duomenis ir gavę reikalingus duomenis, nusikaltėliai įmonės vidiniuose tinkluose galėjo naršyti visiškai nepastebėti – tarsi teisėti vartotojai.
Padariniai bendrovei buvo katastrofiški. „Jaguar Land Rover“ privalėjo visiškai stabdyti gamybą, nutraukti detalių tiekimą ir iš naujo atkurti IT infrastruktūrą.
Šis veiklos sutrikdymas sukėlė grandininę reakciją, palietusią kelis tūkstančius tiekėjų. Britų ekspertų vertinimu, patirta žala siekia apie 1,9 mlrd. svarų sterlingų (apie 2,2 mlrd. eurų). Jungtinei Karalystei tai tapo finansiškai pragaištingiausia kibernetine ataka per visą šalies istoriją.
Rusiškas pėdsakas ir išpirkos reikalavimas
„Jaguar Land Rover“ atstovai atkakliai tyli apie technines incidento detales. Nors oficialiai nepatvirtinta, kad už sistemų atblokavimą buvo reikalaujama išpirkos ar kad ji buvo sumokėta, kibernetinio saugumo ekspertai beveik neabejoja incidento pobūdžiu.
Bendrovės „BankInfoSecurity“ analitikai ir „The New York Times“ tyrėjai sutaria, kad išpuolis turi visus tipiškus išpirkos reikalaujančios kenkėjiškos programinės įrangos bruožus, o pėdsakai veda tiesiai prie Rusijos įsilaužėlių.
Amerikiečių dienraščio teigimu, tyrėjams kol kas nepavyko nustatyti, ar tai buvo tiesiogiai Maskvos sankcionuota operacija, nepriklausomos kriminalinės grupuotės darbas, ar tiesiog Rusijos valdžios toleruojamas išpuolis. Tokios atakos dažnai vykdomos per grupuotes, kurios laviruoja tarp organizuoto nusikalstamumo ir politiškai motyvuoto sabotažo.
„Microsoft“ viską matė, bet įspėjo per vėlai
Ypatingą atspalvį šiai istorijai suteikia ir tai, kad pavojaus signalų būta dar gerokai prieš ataką. 2025 m. birželį Jordanijos įsilaužėlis slapyvardžiu „Rey“ (grupuotės „Hellcat“ narys) paviešino vidinius JLR duomenis ir bendrovės IP adresus, taip įrodydamas, kad turi prieigą prie vidinių sistemų.
Nors automobilių gamintojas tuomet iškart sureagavo – atnaujino programinę įrangą ir pakeitė kritinės svarbos gamybos serverių nustatymus – jau buvo per vėlu.
Su tyrimu susipažinę šaltiniai teigia, kad tuo metu rusų įsilaužėliai jau tūnojo pasislėpę giliai bendrovės IT infrastruktūroje ir tiesiog laukė tinkamo momento. Neatmetama galimybė, kad pirmoji grupuotė jiems tiesiog pardavė sistemos prieigą.
Šioje situacijoje daug klausimų kelia ir technologijų milžinės „Microsoft“ vaidmuo. Bendrovė sekė minėtų Rusijos įsilaužėlių veiklą, tačiau „Jaguar Land Rover“ apie grėsmę įspėjo tik po to, kai ataka jau buvo įvykdyta.
Kodėl šis įspėjimas taip smarkiai vėlavo, „Microsoft“ atstovai komentuoti atsisako. Tokios pat griežtos tylos pozicijos laikosi ir pati automobilių gamintoja.
Patiko straipsnis? Užsiprenumeruokite mūsų naujienlaiškį ir gaukite svarbiausias dienos naujienas bei įdomiausius straipsnius kiekvieną darbo dieną 11 val. Tiesiai į Jūsų el. paštą!

