







Užpuolikai masiškai ieško pažeidžiamų sistemų ir renka prieigas, kurias gali panaudoti duomenų vagystėms, sukčiavimui ar kitoms atakoms. Kitaip tariant, dabar vyksta sėja, o gausaus derliaus galime sulaukti vėliau.


NKSC vertinimu, PHP sprendimą naudoja apie 80 proc. Lietuvos interneto svetainių, todėl šios spragos paliečia ne pavienes organizacijas, o reikšmingą dalį šalies skaitmeninės infrastruktūros.
Dabar matome tik pirmąjį šios istorijos etapą. Viso pasaulio mastu vyksta masinė pažeidžiamų sistemų paieška. Užpuolikai automatizuotais įrankiais tikrina, kurios sistemos dar neapsaugotos, ir bando į jas patekti. Ne visais atvejais jų tikslas yra iš karto pavogti duomenis ar sutrikdyti veiklą. Kartais pakanka įsitvirtinti sistemoje, palikti sau prieigos tašką ir laukti tinkamo momento.
Todėl sakyčiau, kad dabar vyksta sėja. O jei organizacijos dels arba apsiribos vien atnaujinimų diegimu, netrukus galime sulaukti labai gausaus kibernetinių incidentų derliaus.
Didžiausia problema – kad dauguma įsilaužimų nėra akivaizdūs. Kibernetinis saugumas šiek tiek primena mediciną ar techninę automobilių diagnostiką. Pastebėti sudėtingą ligą lengviausia, kai jau pasireiškia aiškūs simptomai. Kur kas sunkiau ją aptikti stadijoje, kai išorinių požymių dar beveik nėra.
Taip pat ir su kibernetiniais incidentais – sunkiau ne sustabdyti incidentą, o suprasti, kad jis apskritai įvyko. Organizacijos dažnai tikisi pamatyti aiškų signalą: neveikiančią svetainę, užšifruotus duomenis ar užrašą, kad sistema nulaužta. Tačiau pavojingiausi incidentai būna nematomi. Užpuolikas gali mėnesius išlikti nepastebėtas, rinkti informaciją, stebėti vartotojus ar ruoštis kitam atakos etapui.
Todėl verslai ir kitos organizacijos neturėtų manyti, kad vien įdiegus PHP atnaujinimą rizika yra pilnai pašalinta. Po tokio masto pažeidžiamumų būtina įvertinti, ar užpuolikai nespėjo pasinaudoti spraga dar iki saugumo pataisų įdiegimo. Saugumo pataisa uždaro pažeidžiamumą, tačiau nepašalina galimai pavogtų prisijungimo duomenų, paliktų kenkėjiškų failų ar kitų prieigos kanalų, kurie galėjo būti sukurti anksčiau.
Po tokių incidentų rekomenduočiau neapsiriboti techniniu atnaujinimu. Reikėtų peržiūrėti sistemų žurnalus, ieškoti neįprastų prisijungimų, netikėtų administratoriaus paskyrų, nepažįstamų procesų ar kitų požymių, galinčių rodyti kompromitavimą. Šiuo atveju svarbus ir greitis. Kuo ilgiau delsiama, tuo didesnė tikimybė, kad spraga bus ne tik aptikta užpuolikų, bet ir sėkmingai išnaudota. O kuo ilgiau užpuolikas išlieka sistemoje nepastebėtas, tuo sudėtingesnis ir brangesnis tampa incidento suvaldymas.
Šis atvejis taip pat atkreipia dėmesį į kitą problemą. Dalis organizacijų net nežino, kad jų sistemose naudojamas PHP. Svetainę gali prižiūrėti išorinis kūrėjas, paslaugą administruoti hostingo tiekėjas, o pati įmonė gali neturėti vidinės IT komandos. Tokiu atveju svarbu kuo greičiau susisiekti su technologijų partneriais ir išsiaiškinti, ar naudojamos sistemos yra apsaugotos, ar joms pritaikyti reikalingi atnaujinimai.
Daugelis organizacijų turi senų sistemų, kurių niekas nebenori liesti, nes jos vis dar atlieka svarbias funkcijas. Kol viskas veikia, jų modernizavimas atidedamas. Tačiau kritinės spragos primena, kad sena sistema ilgainiui tampa verslo rizika. Saugumo spragą kartais galima ištaisyti per dieną, tačiau priklausomybės nuo pasenusios technologijos dažnai neįmanoma pašalinti taip greitai.
Artimiausiomis savaitėmis, tikėtina, kad išgirsime apie naujus kibernetinius incidentus įvairiose pasaulio šalyse. Todėl svarbiausia žinutė verslui – neatidėliokite atnaujinimų, bet jais neapsiribokite. Geriau pasirūpinti, kad kibernetinių incidentų derlius būtų kuo skurdesnis, nei vėliau spręsti, ką daryti su jo pasekmėmis.
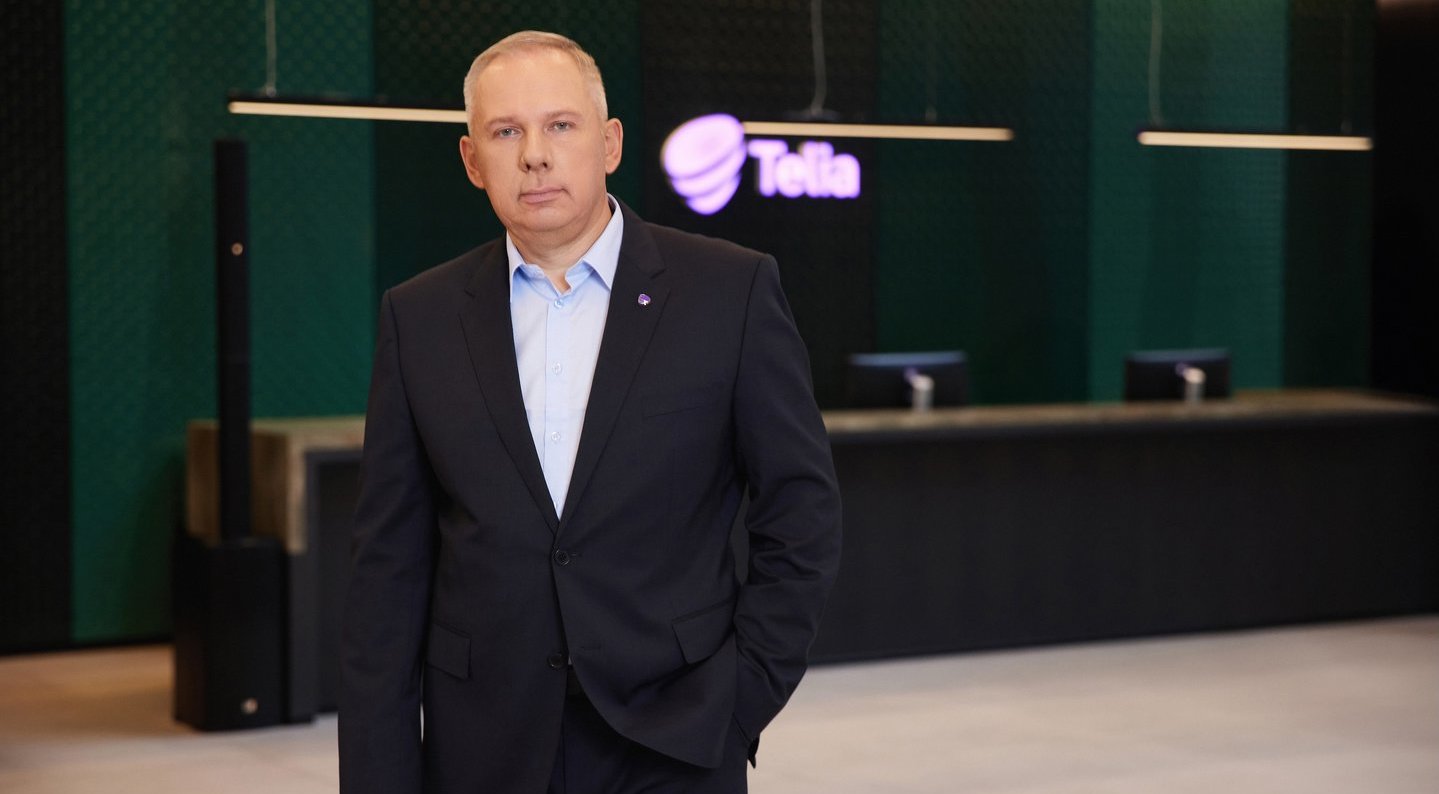
Komentaro autorius – „Telia“ kibernetinio saugumo ekspertas Darius Povilaitis.
Kviečiame atrasti naują tv3.lt turinį! Nuo šiol portale jūsų laukia ne tik kasdien nauji testai, bet ir kryžiažodžiai – išbandykite savo žinias, spręskite ir smagiai praleiskite laiką.

