

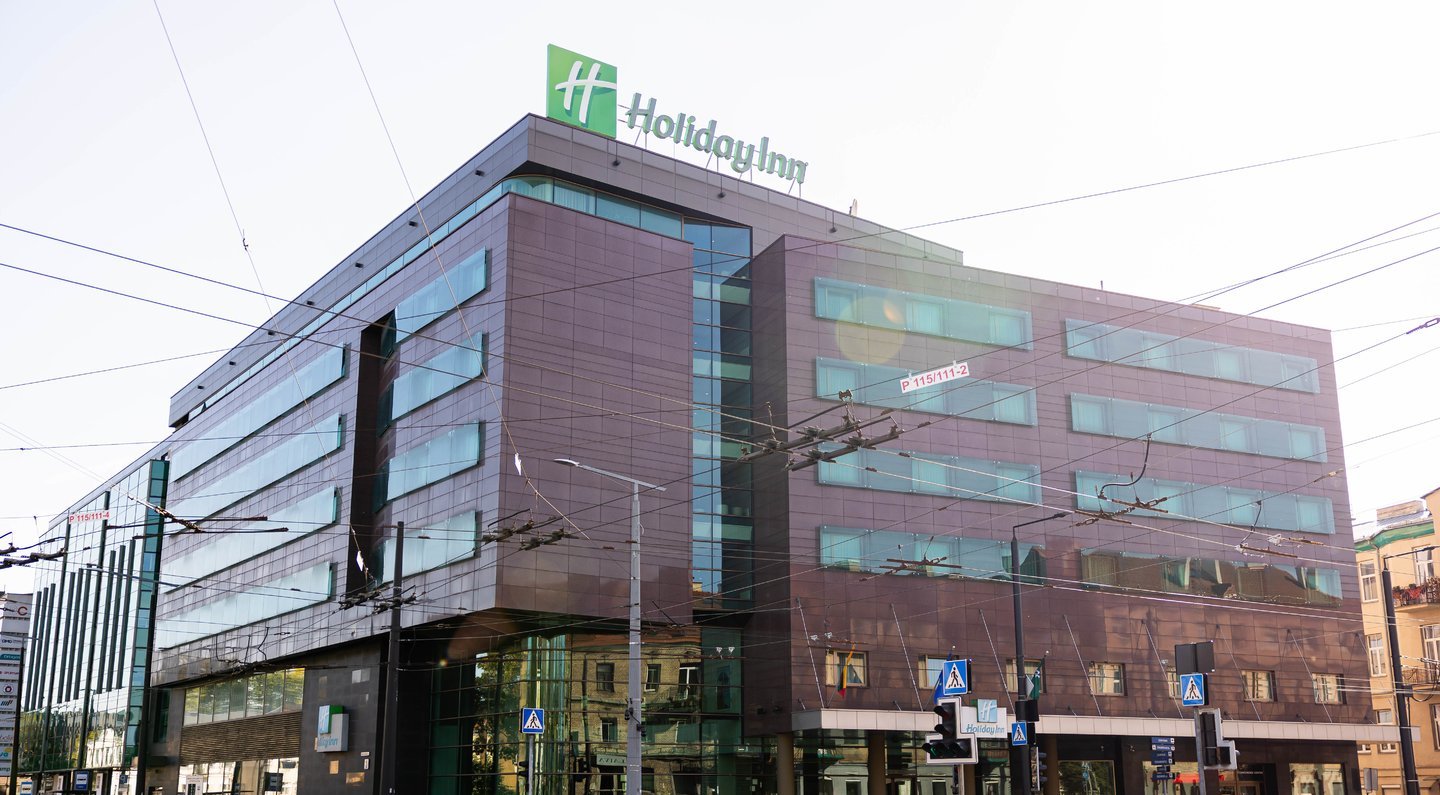

Kaip skelbia delfi.lt, tarp paviešintos informacijos pateko asmens dokumentų duomenys bei su viešbutyje vykusiais renginiais susijusi informacija. Dėl įvykio šiuo metu atliekamas ikiteisminis tyrimas,
„Dėl šio incidento šiuo metu vyksta ikiteisminis tyrimas. Siekdami nepakenkti jo eigai, susilaikome nuo komentarų apie incidento aplinkybes. Visos atsakingos institucijos yra informuotos, mes visapusiškai su jomis bendradarbiaujame“, – nurodė „Holiday Inn“ atstovai.


Kokios išpirkos iš viešbučio buvo reikalaujama, „EcomWall“ atstovas Tadas Redeckas teigė nežinantis.
Kibernetinės atakos gali būti vykdomos keliais etapais
Pasak jo, šiuo metu taip pat nėra aišku, kokiu konkrečiai būdu buvo pasisavinti duomenys. Tokios kibernetinės atakos gali būti vykdomos keliais etapais, pasitelkiant duomenų viliojimą, neteisėtai gautus prisijungimus, aktyvias vartotojų sesijas ar per bendrovių sistemas prižiūrinčias trečiąsias šalis.
T. Redecko teigimu, nuo tokių incidentų visiškai apsisaugoti sudėtinga, o duomenų vagysčių pasitaiko ir didelėse įmonėse.
Kalbėdamas apie išpirkos reikalavimus, ekspertas pažymėjo, kad pavogti duomenys ateityje gali būti paviešinti nepriklausomai nuo to, ar įmonė sumoka užpuolikams. Vis dėlto, anot jo, įmonėms tenka vertinti galimą žalą, ypač tais atvejais, kai atakos metu užšifruojamos sistemos ir dėl to nebegalima tęsti veiklos.