









Teisininkų, daugelio įmonių ir institucijų naudojamoje teisinėje sistemoje galėjo įvykti rimtas saugumo incidentas.


Pasklido informacija apie spragą, kuri esą leidžia pasiekti jautrius duomenis be jokio prisijungimo.
Tuo metu sistemą valdanti įmonė tikina, kad realios žalos nepadaryta, tačiau įspėjo klientus, kad pasikeistų slaptažodžius.
Taigi, kas iš tikro įvyko?
Galėjo pasiekti jautrius duomenis
Į redakciją kreipėsi anonimu norėjęs išlikti skaitytojas, kuris pasidalijo nerimą keliančia informacija apie galimą saugumo spragą viename iš Lietuvoje plačiai naudojamų teisinių informacijos portalų.
Anot jo, svetainėje infolex.lt, kuria naudojasi teismai, prokuratūros, advokatai ir kitos institucijos, buvo aptikta saugumo spraga, leidžianti pasiekti jautrius duomenis be jokio prisijungimo.
„Tai yra sistema, kuria naudojasi praktiškai visos svarbiausios institucijos, tačiau paaiškėjo, kad per vieną neapsaugotą puslapį galima pasiekti duomenų bazės informaciją be jokios autentifikacijos“, – dalijosi skaitytojas.
Jo teigimu, atlikus analizę paaiškėjo, kad buvo prieinami ne tik bendri duomenys, bet ir itin jautri informacija.
„Buvo galima pasiekti apie 35 tūkstančius naudotojų prisijungimo duomenų, o slaptažodžiai saugoti atviru tekstu – nešifruoti. Tai reiškia, kad juos galima tiesiog perskaityti.
Taip pat buvo pasiekiami 538 Lietuvos teismų sistemos darbuotojų (@teismas.lt) el. pašto adresai ir prisijungimo duomenys, 9 052 asmens kodai iš teisinės duomenų bazės bei 71 duomenų bazių tame pačiame serveryje, įskaitant antstolių, teismų ir kitų institucijų duomenis“, – aiškino jis.
Didžiausią nerimą, anot vyriškio, kelia tai, kad prieiga galėjo būti suteikta itin aukštu lygiu.
„Duomenų bazė veikė su administratoriaus teisėmis. Tai reiškia, kad teoriškai buvo galima ne tik peržiūrėti, bet ir keisti ar net ištrinti duomenis“, – paaiškino jis.
Jo vertinimu, tokia situacija susidarė dėl pasenusios sistemos ir elementarių saugumo spragų.
Skaitytojas taip pat kėlė klausimą, kodėl tokia situacija galėjo išlikti nepastebėta tiek ilgai.
„Valstybinės institucijos moka už šią paslaugą, tačiau, panašu, kad ji neatitinka net elementarių saugumo standartų. Per daugiau nei 20 metų nebuvo atliktas nė vienas rimtas saugumo auditas“, – svarstė jis.
Sulaukė raginimo pasikeisti slaptažodį
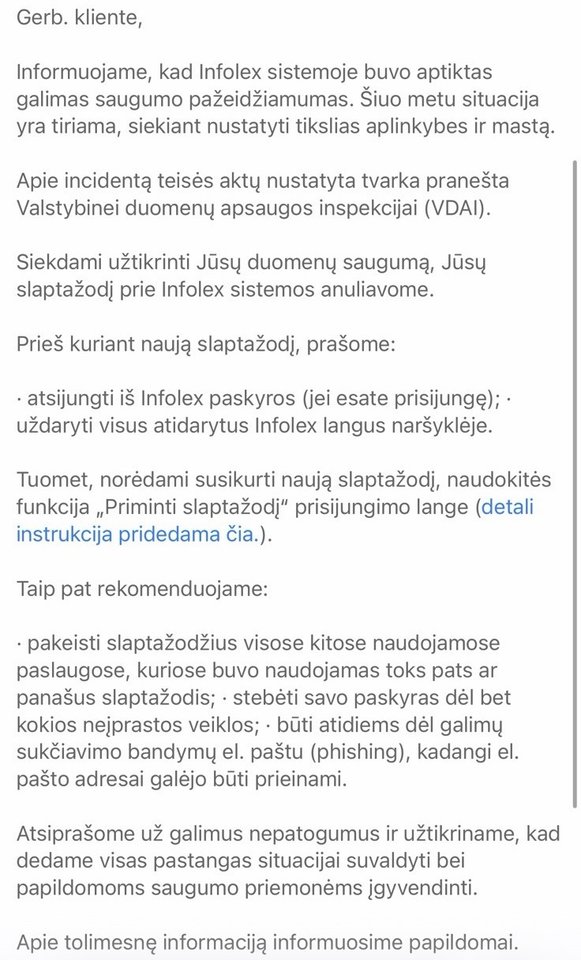
Skaitytojas taip pat pasidalijo, kad infolex.lt klientai iš bendrovės sulaukė pranešimo, kuriame buvo informuojama apie saugumo pažeidimą.
„Apie incidentą teisės aktų nustatyta tvarka pranešta Valstybinei duomenų apsaugos inspekcijai (VDAI).
Siekdami užtikrinti Jūsų duomenų saugumą, Jūsų slaptažodį prie Infolex sistemos anuliavome“, – rašoma pranešime.
Pranešime klientai buvo raginami pasikeisti slaptažodžius.
„Taip pat rekomenduojame pasikeisti slaptažodžius visose kitose naudojamose paslaugose, kuriose buvo naudojamas toks pats ar panašus slaptažodis. Rekomenduojame stebėti savo paskyras dėl bet kokios neįprastos veiklos, būti atidiems dėl galimų sukčiavimo bandymų el. paštu, kadangi el. paštai galėjo būti prieinami“, – pranešė bendrovė.
Piktavališko įsilaužimo nebuvo
„Infolex“ valdančios bendrovės „Verslo žinios“ generalinis direktorius Ugnius Jankauskas pažymėjo, kad jokio duomenų nutekinimo ar piktavališko įsilaužimo nebuvo.
Jis pabrėžė, kad spragos buvo surastos testavimo metu.
„Svarbu pabrėžti, kad tai nebuvo duomenų nutekinimas ar piktavališkas įsilaužimas. Tai buvo etinis saugumo spragų testavimas. Mūsų žiniomis ir atliktos pirminės analizės duomenimis, jokie klientų ar institucijų duomenys nebuvo pasisavinti, paviešinti ar sunaikinti.
Kadangi duomenys liko saugūs ir kontroliuojamoje aplinkoje, tiesioginio poveikio vartotojų privatumui nėra“, – paaiškino jis.
Pasak „Verslo žinios“ generalinio direktoriaus, iš karto po to, kai buvo gautas pranešimas iš Nacionalinio kibernetinio saugumo centro (NKSC), įmonės techninė komanda ėmėsi veiksmų. U. Jankauskas pabrėžia, kad visos spragos buvo pašalintos, o identifikuoti pažeidžiamumai buvo operatyviai eliminuoti.
„Vertiname etinių hakerių indėlį į kibernetinį saugumą ir glaudžiai bendradarbiaujame su atsakingomis institucijomis, kad užtikrintume aukščiausią duomenų apsaugos lygį“, – komentavo U. Jankauskas.
Pašnekovas nurodė, kad galimas pažeidžiamumas buvo prieinamas tik tam tikras specifines technines žinias turintiems specialistams, ne plačiajai visuomenei.
Tikina, kad realūs duomenys – saugūs
„Verslo žinios“ generalinis direktorius dalijosi, kad pirminio ir vis dar tęsiamo tyrimo metu buvo identifikuotas sistemos pažeidžiamumas, sudaręs teorinę galimybę tam tikrus duomenis pasiekti apeinant standartines apsaugos priemones.
Visgi jis pabrėžia, kad dėl šio pažeidžiamumo neįvyko realus duomenų nutekinimas ar neteisėtas duomenų panaudojimas.


Įvardijama, kad minimi duomenys galėjo būti viešai prieinama informacija, pavyzdžiui, kontaktų sąrašas iš „Kas ką veikia“ skiltyje skelbiamų institucijų kontaktų (pvz., darbo telefonai, e. pašto adresai, vardai, pavardės, darbovietės).
Taip pat ir vartotojų duomenys iš dviejų nebenaudojamų, istorinių duomenų šaltinių, veikusių pagal to laikotarpio techninius ir saugumo standartus. Anot U. Jankausko, šie šaltiniai nesusiję su aktualia „Infolex“ naudotojų duomenų baze, kuri saugoma atskirai.
Pažymima, kad šiuo metu įmonėje vyksta išsamus vidinis tyrimas, todėl galutinės techninės išvados bus pateiktos vėliau.
„Klientai mums yra didžiausias turtas. Net ir nesant tiesioginių neigiamų pasekmių, šį įvykį vertiname labai rimtai ir išnaudojame jį kaip galimybę dar labiau sustiprinti mūsų sistemų atsparumą. Pripažįstame, kad senosios sistemos ne visai atitiko šiandienos saugumo lūkesčių, ir imamės veiksmų jas atnaujinti.
Manome, kad atsakingas verslas privalo ne slėpti incidentus, o apie juos atvirai informuoti ir mokytis. Būtent todėl pasirinkome aktyvų informavimo kelią, nors reali žala klientams ir nebuvo nustatyta“, – sako U. Jankauskas.



